---
title: "Cảnh báo lỗ hổng PHP: Cách cập nhật và bảo vệ website"
description: "CloudFly cảnh báo lỗ hổng PHP nghiêm trọng có thể khiến website bị tấn công từ xa, hướng dẫn cập nhật bản vá và bảo vệ mã nguồn bằng tính năng SecureFolder."
url: https://cloudfly.vn/docs/canh-bao-lo-hong-php-cach-cap-nhat-va-bao-ve-website
image: https://media.cloudfly.vn/posts/CloudFly_Cap_nhat_bao_mat_PHP_6BlIK3Y.png
---
# Cảnh báo lỗ hổng PHP: Cách cập nhật và bảo vệ website
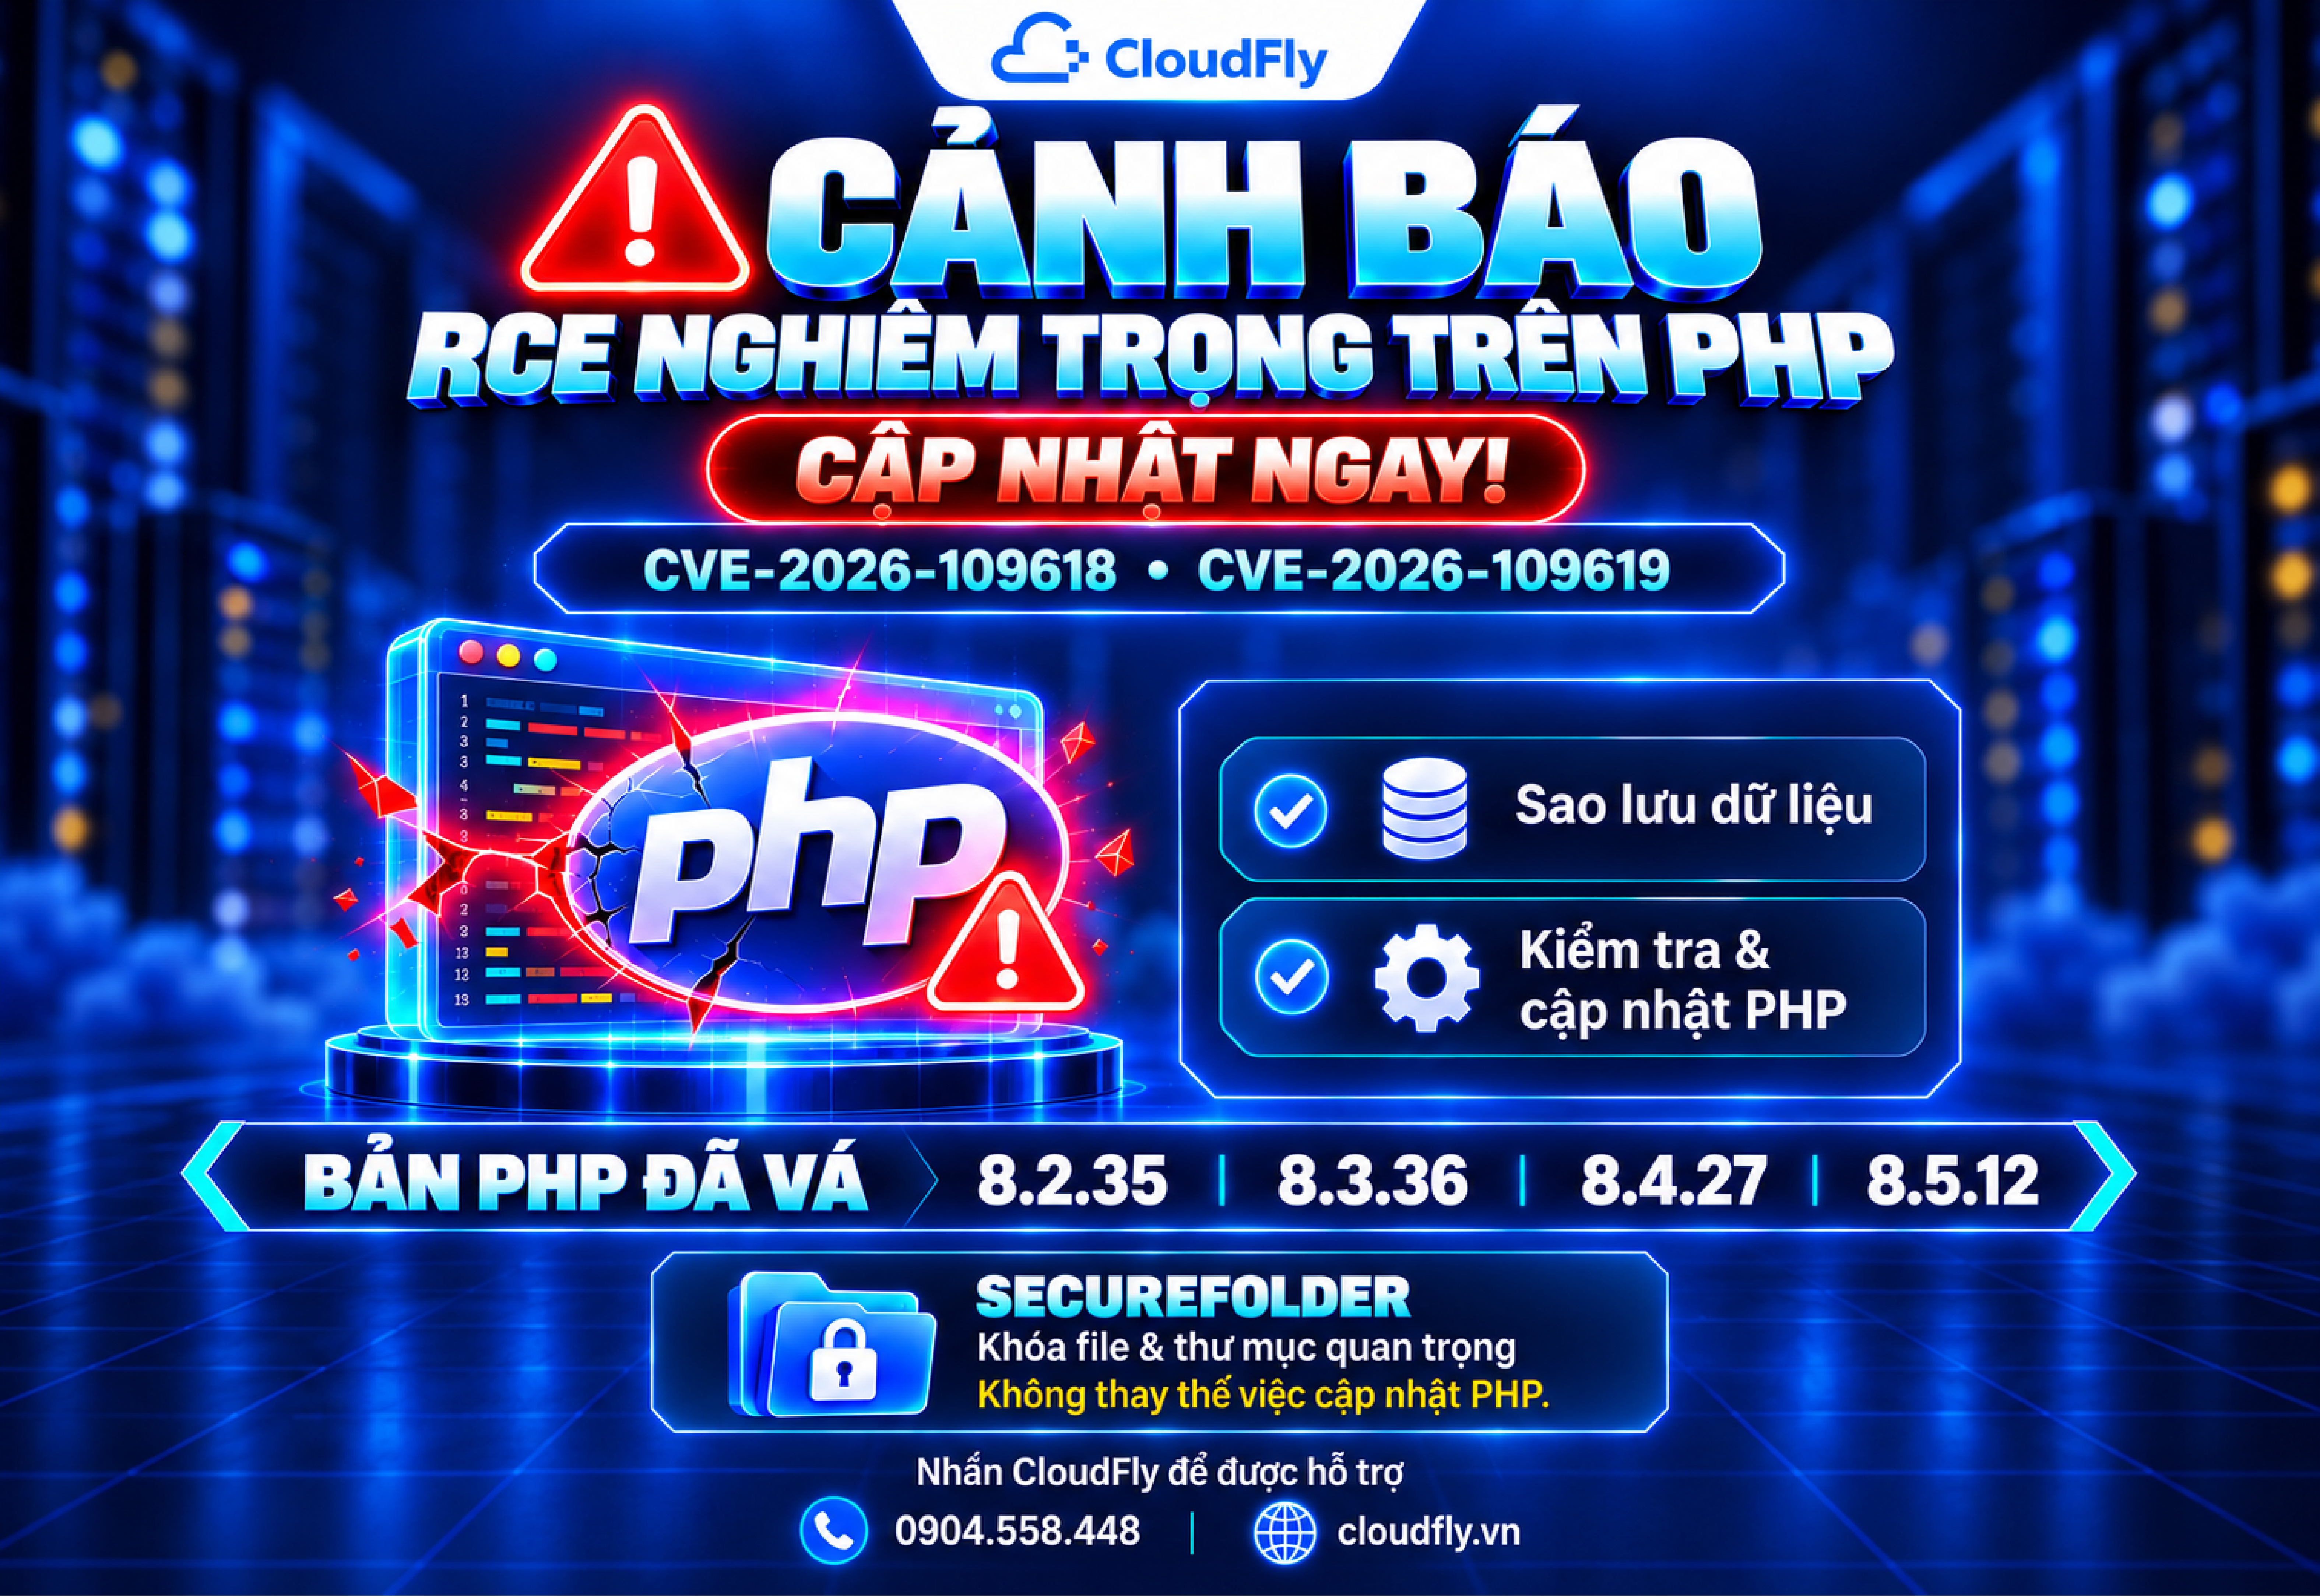
Hai lỗ hổng PHP nghiêm trọng vừa được công bố: **CVE-2026-109618** và **CVE-2026-109619**. Chúng có thể cho phép thực thi mã từ xa mà không cần đăng nhập.
Vì vậy, CloudFly khuyến nghị khách hàng sớm kiểm tra và cập nhật PHP. Đồng thời, hãy sao lưu dữ liệu trước khi thực hiện.
## 1. Tổng quan về hai lỗ hổng PHP
Cụ thể, hai lỗ hổng liên quan đến quá trình quản lý bộ nhớ của PHP. Khi bị khai thác, chúng có thể cho phép kẻ xấu chạy mã trên máy chủ. Quyền thực thi phụ thuộc vào quyền của tiến trình PHP.
Cảnh báo áp dụng cho các hệ thống PHP phục vụ yêu cầu web trên toàn thế giới. Do đó, người quản trị cần chủ động rà soát website. Không nên chờ đến khi xuất hiện dấu hiệu bất thường.
PHP đã phát hành các phiên bản vá lỗi sau:
| Nhánh PHP | Phiên bản đã có bản vá |
| --- | --- |
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Hãy cập nhật lên phiên bản tương ứng hoặc bản mới hơn có chứa bản vá.
## 2. Những việc cần làm để bảo vệ website
CloudFly khuyến nghị khách hàng sớm thực hiện các biện pháp sau:
- **Sao lưu mã nguồn và cơ sở dữ liệu:** Trước tiên, hãy tạo bản sao lưu đầy đủ cho website. Đây là bước cần thiết trước khi cập nhật hoặc thay đổi cấu hình.
- **Kiểm tra và nâng cấp PHP:** Kiểm tra phiên bản PHP đang sử dụng và tính tương thích của website. Sau đó, nâng cấp lên phiên bản đã có bản vá bảo mật.
- **Bật Proxied trên Cloudflare:** Nếu đang sử dụng Cloudflare, hãy bật Proxied cho các bản ghi tên miền phục vụ website phù hợp. Đồng thời, rà soát cấu hình bảo vệ để hỗ trợ hạn chế tấn công tự động.
- **Sử dụng công cụ bảo vệ tạm thời:** Trong thời gian chờ nâng cấp, hãy bổ sung các biện pháp bảo vệ website. Chẳng hạn, sử dụng SecureFolder để hạn chế chỉnh sửa trái phép đối với mã nguồn.
- **Liên hệ đội ngũ kỹ thuật CloudFly:** Nếu cần hỗ trợ, hãy liên hệ CloudFly để kiểm tra hệ thống. Đội ngũ kỹ thuật sẽ hướng dẫn phương án nâng cấp PHP phù hợp.
Lưu ý: Cloudflare và SecureFolder chỉ hỗ trợ giảm rủi ro. Vì vậy, khách hàng vẫn cần cập nhật PHP để khắc phục lỗ hổng.
## 3. Sử dụng SecureFolder trong thời gian chờ nâng cấp
Một số website chưa thể nâng cấp ngay do yêu cầu tương thích. Trong trường hợp này, có thể kết hợp SecureFolder để tăng cường bảo vệ mã nguồn.
SecureFolder hỗ trợ khóa file và thư mục. Nhờ đó, công cụ giúp hạn chế chỉnh sửa, tải lên hoặc xóa dữ liệu trái phép.
Tuy nhiên, website vẫn cần ghi dữ liệu tại một số thư mục. Vì vậy, hãy kiểm tra và thiết lập ngoại lệ phù hợp.
### Đối với Cloud Hosting
Truy cập cPanel và mở CloudFly Toolkit. Sau đó, chọn Secure Folder để thiết lập thư mục cần bảo vệ.
Xem hướng dẫn: [Secure Folder – Bảo vệ mã nguồn WordPress khỏi chỉnh sửa trái phép](https://cloudfly.vn/secure-folder-bao-ve-ma-nguon-wordpress-khoi-chinh-sua-trai-phep).
### Đối với Cloud Server
Ngoài ra, bạn có thể cài đặt SecureFolder trên máy chủ Linux. Công cụ cho phép quản lý trạng thái khóa và mở khóa file, thư mục.
Xem hướng dẫn: [Cài đặt và sử dụng SecureFolder trên máy chủ Linux tại CloudFly](https://cloudfly.vn/docs/su-dung-cac-tinh-nang-nang-cao/huong-dan-cai-dat-va-su-dung-tinh-nang-secure-folder-de-bao-ve-file-va-thu-muc-tren-may-chu-linux-tai-cloudfly).
Lưu ý: SecureFolder không khắc phục hai lỗ hổng RCE. Do đó, bạn vẫn cần cập nhật PHP sớm nhất có thể.
Với PHP 8.1 trở xuống, nên ưu tiên chuyển sang nhánh còn được hỗ trợ. Nếu dùng gói PHP có hỗ trợ dài hạn, hãy xác nhận bản vá với nhà cung cấp.
## 4. Cập nhật các gói hệ thống trên máy chủ
Với Cloud Server tự quản trị, hãy sử dụng lệnh phù hợp với hệ điều hành. Trước khi chạy, cần sao lưu dữ liệu và chọn thời điểm ít ảnh hưởng đến người dùng.
### Ubuntu / Debian
```bash
sudo apt update && sudo apt upgrade -y
```
### RHEL 8 trở lên, Rocky Linux, AlmaLinux, Fedora, CentOS Stream
```bash
sudo dnf upgrade --refresh -y
```
### CentOS 7 / RHEL 7
```bash
sudo yum update -y
```
Các lệnh trên cập nhật gói phần mềm từ kho đang cấu hình. Tuy nhiên, kho có thể chưa cung cấp bản vá PHP phù hợp. Lệnh cập nhật cũng không tự động chuyển PHP sang nhánh mới.
Vì vậy, cần kiểm tra phiên bản PHP thực tế sau khi cập nhật. Đồng thời, xác nhận gói cài đặt đã chứa bản vá. Khởi động lại dịch vụ liên quan theo hướng dẫn của gói cập nhật.
Riêng CentOS 7 đã kết thúc hỗ trợ từ ngày 30/06/2024. Nếu còn sử dụng, hãy liên hệ kỹ thuật để được tư vấn chuyển đổi hệ điều hành.
CloudFly khuyến nghị khách hàng sớm rà soát và cập nhật hệ thống. Nếu cần hỗ trợ, hãy gửi yêu cầu qua [trang quản trị CloudFly](https://my.cloudfly.vn/). Bạn cũng có thể liên hệ hotline 0904.558.448 để được hướng dẫn.
## 5. CloudFly đơn vị tiên phong tại Việt Nam cung cấp dịch vụ Cloud Server và Cloud Hosting tùy chỉnh cấu hình
CLOUDFLY tự hào là đơn vị tiên phong tại Việt Nam cung cấp dịch vụ [Cloud Server](https://cloudfly.vn/cloud-server) và [Cloud Hosting tùy chỉnh cấu hình](https://cloudfly.vn/cloud-hosting). Chúng tôi nhận được sự tin tưởng và hợp tác với hơn 50.000 khách hàng trong và ngoài nước. Sẵn sàng đồng hành và đem lại những giải pháp tối ưu nhất cho bạn.
Nếu quý khách hàng cần hỗ trợ bất cứ vấn đề gì liên quan đến chương trình ưu đãi, hãy liên hệ theo thông tin bên dưới.
CloudFly - Đơn giản hóa ứng dụng trên đám mây
HOTLINE: [0904.558.448](tel:0904558448 "0904.558.448")
WEBSITE:
FACEBOOK:
ZALO GROUPS: [https://zalo.me/g/kdyf4yjbtxsiifsdzzvz](https://zalo.me/g/kdyf4yjbtxsiifsdzzvz?fbclid=IwZXh0bgNhZW0CMTAAYnJpZBExQVNpbWhMbklmdjlIVGJFeHNydGMGYXBwX2lkEDIyMjAzOTE3ODgyMDA4OTIAAR4Jxty4SpCmt7o266zwMald7CPjK4ltgwEUvBq0aXdAvSeq4RKqF7AIi0badg_aem_K0djAzgQxcXrfMYnWSe4OQ)